
最近、情報漏洩の報道が増えたように感じますよね。気のせいではなく、数字にもはっきり出ています。個人情報保護委員会への漏えい等の報告処理件数は令和6年度に1万9,056件で、前年度の1万2,120件から大きく増えました。マイナンバー関連の特定個人情報も334件から2,052件へ急増しています。(1)
上場企業に限っても、2025年に公表された個人情報の漏えい・紛失事故は180件、漏えい人数は3,063万6,910人分にのぼりました。しかも2026年は大規模化が進み、10月5日時点で100万件以上の事故がすでに10件、1,000万件以上が3件発生しています。KDDIで約1,223万件、タイムズモビリティで約660万件、物語コーポレーションで1,078万8,963件といった具合です(2)
その原因はなにか
不正アクセスにより、個人情報を含む情報が漏洩する事案が相次いでいます。
事業者の皆様におかれましては、迅速な脆弱性対応や、多要素認証等の認証機能強化、委託先を含めた適切なセキュリティ対策の実施など、サイバーセキュリティ対策の一層の強化をお願いします。
https://t.co/w6OOZwaT4t— 総務省 (@MIC_JAPAN) October 9, 2026
なぜ起こるのでしょうか。原因は大きく四つに分けられます。
第一に、ウイルス感染・不正アクセスです。
2025年の事故180件のうち116件、実に64.4%を占める最大の要因で、VPN機器や窃取した認証情報を入口にした侵入手口、ランサムウェアによる窃取が典型です。
第二に人為的なミスで、誤表示・誤送信が37件(20.5%)、紛失・誤廃棄が18件(10.0%)。メールのCC・BCCの取り違えやシステムの誤設定、書類の紛失が含まれます。
第三に内部不正・盗難で7件(3.8%)です。かつては委託先の元社員が顧客名簿を持ち出した事例のように、内部の人間が絡む事故は件数は少ないものの一件あたりの規模が大きくなりがちです。
第四に、企業の事故とは別に、個人を直接狙うフィッシングがあります。IPAの情報セキュリティ10大脅威2026でも、フィッシングによる個人情報等の詐取や、インターネット上のサービスへの不正ログインが個人向けの脅威として挙げられています (3)。自分が気をつけていても、預けている企業や委託先の事故で巻き込まれる。これが今の構図ですね。
では、個人にはどんな不都合が及ぶのか。
まず、精巧なフィッシング詐欺の標的になります。
企業名だけでなく自分の氏名や過去の取引履歴まで書かれたメールが届くため、見分けるのが難しくなります。個人情報保護委員会も、漏えいしたメールアドレス宛ての不審メールや、行政機関を名乗って金銭を要求する詐欺を二次被害として挙げています(4)
次に、アカウントの乗っ取りです。IDとパスワードが漏れていれば、同じ組み合わせを使っている他サービスへ芋づる式に不正ログインされます。
通販サイトに侵入されれば、カード番号そのものが漏れていなくても、登録済みカードで勝手に買い物をされる恐れがあります。
スマホ決済やネットバンキングの不正利用も同じ延長線上です。さらに、自分のアカウントから連絡先へ迷惑メールが送られ、被害者でありながら加害者のような立場になってしまうこともあります。
運転免許証の画像のような本人確認書類が漏れた場合は、なりすましによる契約や口座開設に悪用される可能性もあります。
住所と氏名が揃えば、ストーキングや嫌がらせに使われる心配も出てきます。大学や研究機関のアカウントが狙われると、研究成果や未公開データ、共同研究者とのやり取りまで見られてしまう可能性があるので、こちらも他人事ではありません。
個人としての対策は?
国内で不正アクセスによる情報漏えい事案が相次いでいます。IPAは、経営者の皆さまに向けて、速やかに実施すべき点検事項や対策を取りまとめた注意喚起を公開しました。サイバーセキュリティ対策の再点検にご活用ください。
https://t.co/0jtn11CQx3— IPA(情報処理推進機構) (@IPAjp) October 9, 2026
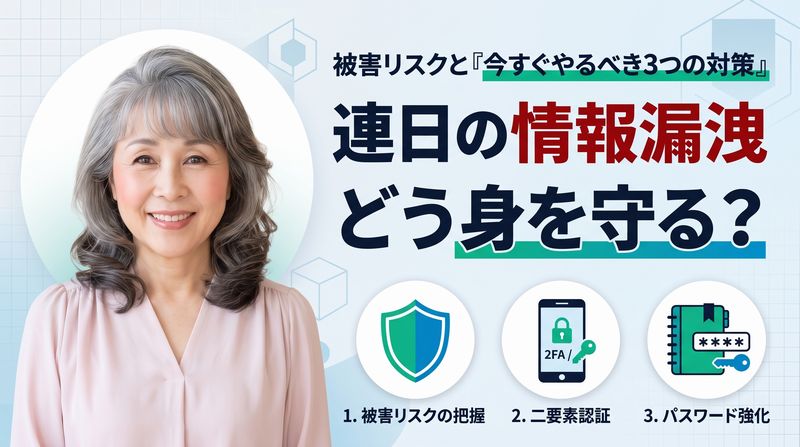
個人としての対策は、大きく三つです。
一つ目は認証の強化。パスワードの使い回しをやめ、サービスごとに異なる長いものを設定してください。覚えきれない分はパスワード管理アプリに任せるのが現実的です。
そのうえで、可能なサービスでは二段階認証・二要素認証、あるいはパスキーを設定します。IDとパスワードが漏れても、それだけでログインされなくなる効果は大きいですよ(5)
二つ目は、定期的な点検と整理です。Googleのパスワードチェックアップのような機能で、漏えい済み・使い回しのパスワードがないか確認する。
使っていないサービスのアカウントは登録情報ごと削除する。
クレジットカードは利用のたびに通知が届く設定にし、明細をこまめに見る。3Dセキュア対応カードを選び、決済サイトへのカード情報の保存は控えめにする。
三つ目は、漏えい後の初動です。
連絡が届いたら、まず公式サイトで事実を確認し、ログイン履歴や購入履歴に身に覚えのない操作がないかを見てください。
不審な点があれば日時と内容を記録し、運営元とカード会社へ連絡します。案内メールのURLは鵜呑みにせず、公式アプリやブックマークから入るのが鉄則です。
あわせて、家族や周囲の高齢者にもこの声かけをしておくと安心ですね。パスワードをノートに一括で書き留めておくのは、紛失したときの被害が大きいのでおすすめしません。
漏えいは、いつ自分が当事者になるかという問題になりつつあります。全部を一度にやろうとせず、まず認証の強化から始めてみませんか。
参照した資料
(1) 個人情報保護委員会「二次被害にはどのような事項が含まれますか」 https://www.ppc.go.jp/all_faq_index/faq5-q17-20
(2) 東京商工リサーチ「上場企業の個人情報漏えい・紛失事故」 https://www.tsr-net.co.jp/data/detail/1202348_1527.html /「100万件以上の大規模漏えい」 https://www.tsr-net.co.jp/data/detail/1203305_1527.html
(3)IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
(4)個人情報保護委員会「令和6年度 年次報告」 https://www.ppc.go.jp/aboutus/report/annual_report_2024
(5)- ケータイ Watch「情報漏えいは防げなくても、被害は減らせる」 https://www.watch.impress.co.jp/docs/topic/2148545.html